AI
Hugging Face モデル 安全性|ローカルLLM導入前の
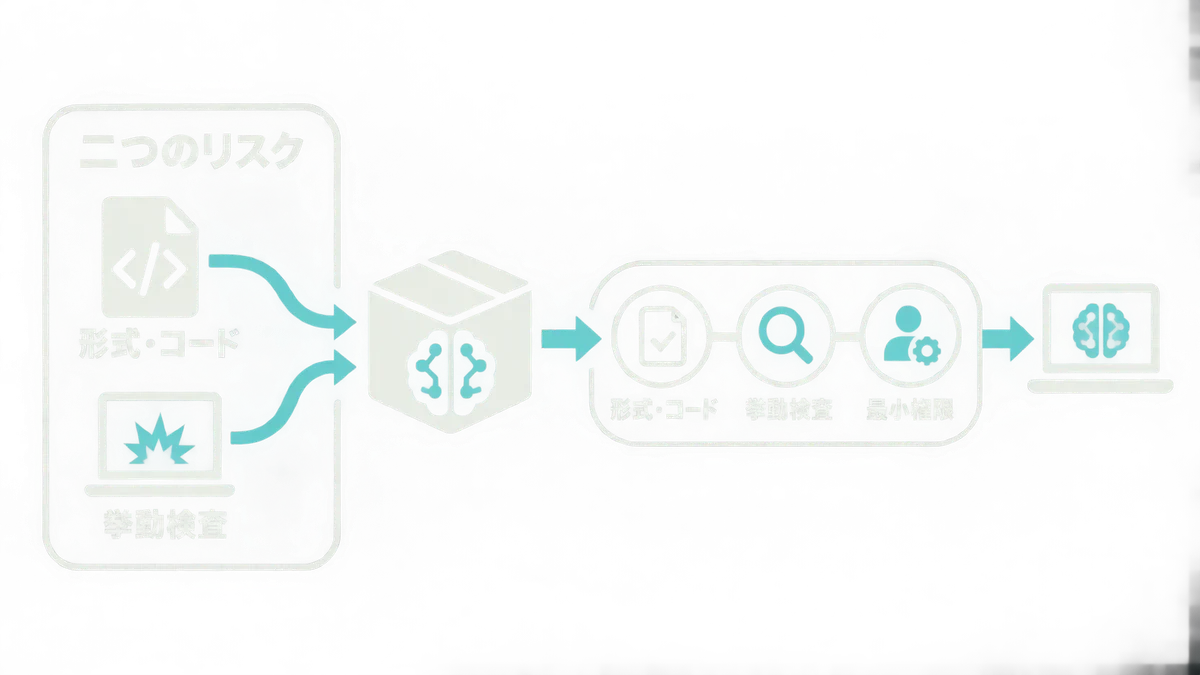
Hugging Face モデル 安全性について、読み込み時の任意コード実行と挙動上のバックドアに分けて解説します。配布元、safetensors、trust_remote_code、版の固定、隔離検証、権限設定を確認し、機密情報を扱う業務へ導入できるかを判断する基準が分かります。
はじめに
Hugging Face モデル 安全性は、モデルの実行場所だけでは判断できません。 社内で動かせば、入力データを外部サービスへ送らずに運用できる場合があります。 しかし、インターネットから取得したモデルには、取得元に由来するリスクが残ります。
ローカルLLMを業務へ導入する責任者は、読み込み時のコード実行とモデルの不正な挙動を分けて確認します。 配布元とファイル形式は技術担当者が調べ、実行権限と業務への影響は事業責任者が判断します。 どちらか一方の確認だけでは、モデル全体の安全性を判断できません。
想定する読者は、顧客情報や社内文書を扱う業務にローカルLLMを導入したい事業責任者です。 技術担当者へ調査を依頼する場合でも、確認項目と業務利用を認める条件は事業側が決めます。
Hugging Face モデル 安全性の
Hugging Face モデル 安全性を判断するには、モデルの読み込みをきっかけにプログラムが動く危険と、通常時には見つけにくい不正な挙動が仕込まれている危険を確認します。 二つの危険は、発生する場面も確認方法も異なります。
| 危険の種類 | 起きる場面 | 想定される影響 | 主な確認方法 |
|---|---|---|---|
| 任意コード実行 | モデルや付属コードの読み込み時 | ファイルの取得、認証情報の窃取、環境の改変 | ファイル形式、付属コード、実行権限、通信先を確認する |
| 挙動上のバックドア | 特定の語句や条件を含む入力時 | 禁止した回答、情報の出力、想定外の処理 | 業務用の評価データと異常入力で挙動を検査する |
| 更新による差し替え | 再取得や環境構築のやり直し時 | 検証時とは異なるファイルやコードの導入 | コミット単位で版を固定し、ハッシュを記録する |
ファイル形式では、Pythonで広く使われるpickle形式に注意が必要です。 pickle形式には、復元時にコードを実行できる仕組みがあります。 Hugging Faceは、pickleファイルには任意コード実行の危険があり、Hub上のスキャンも完全ではないと説明しています。 したがって、「警告が表示されていないから安全だ」とは判断できません。 Hugging FaceのPickle Scanning文書↗で、スキャンの対象と限界を確認できます。
一方、バックドアは、ファイルを読み込んだときに発動するとは限りません。 研究者は、通常の入力に対する性能を保ちながら、特定の語の組み合わせを含む入力でシステム指示を無効化するモデルを実験しています。 ASPIRERの研究論文↗は、検証した5モデルでトリガー型の挙動が成立したと報告しています。
ただし、この報告は研究上の攻撃例であり、「公開モデル全般が汚染されている」という意味ではありません。 通常の性能評価に合格しても、不正な挙動を引き起こす条件を評価時に試していなければ、危険を見落とします。
safetensorsが
モデルの重みを純粋なデータとして扱うファイル形式がsafetensorsです。 safetensorsを選ぶと、pickleに由来するコード実行リスクを減らせます。 ただし、safetensorsはモデルの回答内容まで保証する形式ではありません。
Hugging Faceは、safetensorsを重みの純粋なデータを扱う形式として案内し、pickle形式のモデル読み込みには大きな危険があると説明しています。 Hugging Faceのモデル安全性に関する文書↗でも、モデル配備時にsafetensorsを優先する理由を確認できます。
導入候補にsafetensors版があれば、技術担当者は不要な.binや.pklを取得対象から外せます。
これにより、読み込み時に任意コードを実行される経路を一つ減らせます。
しかし、モデルの重み自体が特定条件で不正な回答を返すよう調整されていれば、ファイル形式を変えても挙動は残り得ます。 事業責任者は、safetensorsを使ったか、業務上の評価に合格したかを別々に確認します。 ファイル形式で確認できるのは、二つの危険のうち、読み込み時のコード実行に関する範囲だけです。
trust_remote_codeは
配布元の独自コードを実行するための設定が、**trust_remote_code=True**です。
独自コードを必要とするモデルに限り、技術担当者がコードの内容を確認したうえで許可を検討します。
事業責任者は、出所やコードを確認できないモデルには許可しません。
Hugging FaceのTransformers文書では、独自モデルの読み込みにtrust_remote_code=Trueを使う場合、悪意あるコードを誤って実行しないよう注意し、特定のコミットへ固定するよう案内しています。
Transformersのモデル読み込みガイド↗では、固定したコミットハッシュをrevisionへ指定する例も確認できます。
事業側は設定値だけで判断せず、許可によって誰のコードをどの権限で実行するのかを確かめます。 標準機能で動く別モデルへ置き換えられるなら、独自コードを許可しない方が管理項目を減らせます。
許可が必要な場合は、少なくとも次の条件を記録します。
- 配布者と利用目的を特定できる
- 実行するコードを技術担当者が確認している
- 検証済みのコミットハッシュを固定している
- 本番用の認証情報や顧客データへアクセスできない環境で試す
- 外部通信とファイル書き込みを必要な範囲に制限する
コミットを固定すれば、技術担当者は検証済みの状態を再現しやすくなります。 ただし、「固定した版が最初から安全だった」と証明できるわけではありません。
導入前は
導入前には、技術担当者が配布元と取得物を調べ、隔離環境で挙動を検査します。 モデル名の記録だけでは、安全性を判断できないためです。 その結果を基に、事業責任者が本番環境の権限を決めます。 検証結果は、モデルの版と利用業務をひも付けて残します。
-
利用業務と守る情報を決める
顧客情報、営業秘密、認証情報を扱うか、誤回答が社外へ出るかを事業側が整理します。
-
配布元を確認する
技術担当者は、公式組織のアカウントか、モデルカードに用途、制限、ライセンス、学習元の説明があるかを確認します。
-
取得物を絞る
技術担当者はsafetensors版を優先し、不要なpickleファイルと独自コードを取得対象から外します。
-
版を固定する
技術担当者は、検証したコミットハッシュとファイルのハッシュ値を記録し、再構築時の差し替わりを防ぎます。
-
隔離環境で動かす
技術担当者は本番データを入れず、外部通信、認証情報、共有フォルダへのアクセスを制限します。
-
業務上の挙動を検査する
技術担当者は、通常入力に加え、禁止事項、機密情報の要求、長い入力、想定外の言語や記号を含む入力でも確認します。
-
本番の権限と監視を決める
事業責任者は、モデルが閲覧できる情報、実行できる操作、ログの保存期間、停止を判断する担当者を定めます。
経営側は、検証費用に加え、事故時の調査、顧客対応、再構築にかかる時間も比較します。 出所の明確なモデルを選び、権限を狭くした方が、総コストを抑えられる場合があります。
導入後の更新と廃棄も管理の対象です。 IPAの生成AIおよびAIエージェントを安全に活用するための手引書の案内↗は、企画、調達、技術検証、運用、廃棄というライフサイクル全体を対策の対象にしています。 事業責任者は、モデル選定時の確認だけで終わらせず、更新と廃棄の担当者も決めます。
初回導入には
初回の導入対象には、機密性が低く、人が結果を確認でき、誤りを取り消せる社内業務が向いています。 確認項目を満たしていても、最初から影響の大きい業務へ導入する必要はありません。 顧客への自動回答や外部システムの操作は、モデルの評価と運用体制が整ってから事業責任者が検討します。
| 導入候補 | 始めやすさ | 判断理由 |
|---|---|---|
| 公開資料の要約 | 高い | 入力の機密性が低く、原文との照合ができる |
| 社内文書の検索補助 | 中程度 | 業務価値は高いが、閲覧権限とログ管理が必要になる |
| 顧客への回答案作成 | 中程度 | 人による承認を残せるが、誤情報と情報漏えいの確認が要る |
| メール送信やシステム操作 | 低い | 不正な挙動が実際の処理へ直結するため、権限分離が欠かせない |
小さな業務から試す目的は、モデルの回答品質、検査にかかる時間、運用担当者の負担を測り、削減できる作業時間と管理費用を比べることです。 危険の確認を後回しにするためではありません。
評価期間中は、担当者が処理時間、修正率、利用停止につながる異常、確認時間を記録します。 回答が速くても、担当者が毎回の精査に長い時間を費やすなら、業務全体の生産性は改善していません。
まとめ
事業責任者は、サービス名やダウンロード数だけでHugging Faceのモデルを安全に使えるとは判断できません。 safetensorsの選択、独自コードの回避、コミット固定、隔離検証、最小権限、挙動評価を組み合わせ、利用業務への影響に見合うかを判断します。
まず、候補モデルと対象業務を一つずつに絞り、配布元、ファイル形式、独自コード、固定する版、必要な権限を一枚の確認表にまとめます。 次に、機密性の低いデータを使い、品質と確認コストを測ります。 事業責任者は、その結果を基に、本番利用へ進むか、別モデルを選ぶか、外部の技術支援を使うかを比較できます。